Flux
Couleur d'accent
Toutes les catégories

Cybersécurité

246 articles

Découverte automatique de métriques Prometheus avec les labels Docker

Découverte automatique de métriques Prometheus avec les labels Docker

Akvorado, un collecteur de flux réseau, s’appuie sur Traefik, un proxy HTTP, pour exposer les services HTTP d’un environnement Docker Compose. Des labels Docker attachés à chaque service définissent les règles de routage. Traefik les prend en compte automatiquement au démarrage d’un conteneur. Plutôt que de maintenir un fichier de configuration statique pour collecter les métriques Prometheus, la même approche s’applique avec Grafana Alloy, simplifiant sa configuration. Traefik & Docker…

Vincent Bernat
Alternatives à MinIO en 2026 : SeaweedFS, RustFS, Garage, CubeFS ou Ceph ?

Alternatives à MinIO en 2026 : SeaweedFS, RustFS, Garage, CubeFS ou Ceph ?

Contexte : MinIO passe en maintenance modeMinIO était la référence pour le stockage objet open source, utilisé massivement par des clusters Kubernetes, pipelines CI/CD, data lakes, et des solutions SaaS. Le 3 décembre 2025, l’annonce tombe via le README du répertoire GitHub : le projet MinIO passe en “maintenance mode”. Concrètement, cela signifie la fin du développement de nouvelles fonctionnalités et l’arrêt de l’acceptation des pull requests communautaires. Une décision commerciale qui peut…

Cockpit io
Cloud Native Days France 2026 : notre retour d'expérience

Cloud Native Days France 2026 : notre retour d'expérience

Crédit ©Hopimage 1. IntroductionLe 3 février 2026, l’équipe Cockpit io s’est rendue au Cloud Native Days France 2026, l’événement incontournable de la communauté Cloud Native francophone. Cette journée a été l’occasion de découvrir les dernières tendances, d’assister à des retours d’expérience concrets et d’échanger avec des acteurs majeurs de l’écosystème. Entre talks techniques, tables rondes et moments de convivialité, voici notre retour sur cette édition riche en enseignements. 2. Keynote…

Cockpit io
Fragments d'un web adolescent

Fragments d'un web adolescent

J’ai exhumé quelques vieux articles tapés, adolescent, entre 1996 et 1998. Sans éclat à leur époque, ces pages composent, trois décennies plus tard, la chronique d’un temps disparu. Le mot « blog » n’existe pas encore. Wikipédia reste à venir. Google n’a pas vu le jour. AltaVista règne sur les recherches, tout en peinant déjà à embrasser l’immensité naissante du web1. Pour se rencontrer, il faut s’accorder au préalable et préparer son chemin sur des cartes de papier. 🗺️ Le web s’élance. La…

Vincent Bernat
RAID 5 avec des disques de capacités différentes sous Linux

RAID 5 avec des disques de capacités différentes sous Linux

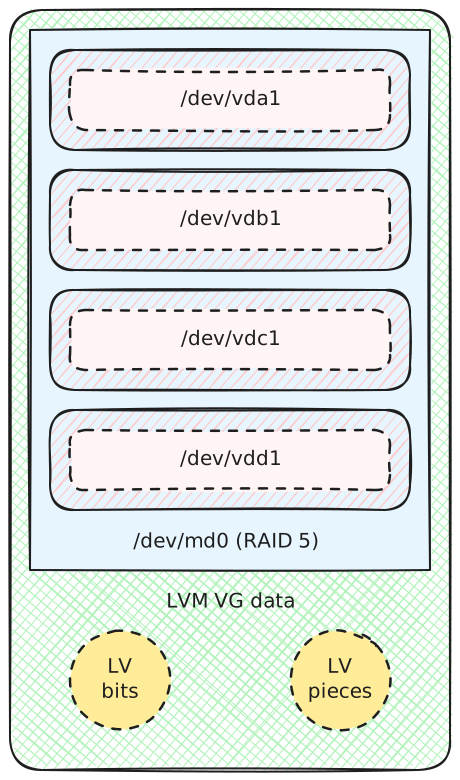
Les solutions RAID classiques gaspillent de l’espace lorsque les disques sont de tailles différentes. Le RAID logiciel Linux avec LVM exploite la capacité totale de chaque disque et permet d’étendre le stockage en remplaçant un ou deux disques à la fois.1 Nous partons de quatre disques de taille identique : $ lsblk -Mo NAME,TYPE,SIZE NAME TYPE SIZE vda disk 101M vdb disk 101M vdc disk 101M vdd disk 101M Nous créons une partition sur chacun d’eux : $ sgdisk --zap-all --new=0:0:0 -t 0:fd00…

Vincent Bernat
Répartition du trafic sur des chaussettes UDP avec eBPF et Go

Répartition du trafic sur des chaussettes UDP avec eBPF et Go

Akvorado collecte des flux sFlow et IPFIX via UDP. Comme UDP ne retransmet pas les paquets perdus, il faut les traiter rapidement. Akvorado exécute plusieurs routines écoutant sur le même port. Le noyau devrait répartir équitablement les paquets reçus entre ces routines. Cependant, cela ne fonctionne pas comme prévu. Quelques routines présentent une perte de paquets importante : $ curl -s 127.0.0.1:8080/api/v0/inlet/metrics \ > | sed -n s/akvorado_inlet_flow_input_udp_in_dropped//p…

Vincent Bernat
PHP Foundation Says Chainguard Broke Security Embargo Ahead of Emergency Patches Nouveau

PHP Foundation Says Chainguard Broke Security Embargo Ahead of Emergency Patches

The PHP Foundation says Chainguard broke a coordinated security embargo by releasing patched PHP container images hours ahead of schedule, making the fix available for attackers to study while other distributors were still preparing updates. In a postmortem published October 21, the Foundation described a disclosure process disrupted by leaked CVE identifiers, an accidentally published exploit demonstration, and Chainguard’s decision to release early. It also acknowledged that work on the…

Socket
PHP Patches Critical RCE Vulnerabilities, Organizations Urged to Take Unpatched Sites Offline Nouveau

PHP Patches Critical RCE Vulnerabilities, Organizations Urged to Take Unpatched Sites Offline

Organizations running internet-facing PHP applications have been advised to take them offline if they cannot immediately patch two critical vulnerabilities. That is how bad this is: the NSA recommended taking affected systems offline until they can be fully mitigated, while CERT-EU urged organizations unable to patch to consider isolating their applications from public networks. The patches are now available. PHP released emergency updates on October 21, fixing flaws that can let attackers…

Socket
LiteLLM PyPI Package and Docker Images Compromised to Steal Cloud and AI Credentials Nouveau

LiteLLM PyPI Package and Docker Images Compromised to Steal Cloud and AI Credentials

LiteLLM 1.107.0 delivers a credential stealer through Python startup hooks, while container build provenance points to a lookalike source repository used by the project’s release workflow. LiteLLM version 1.107.0 contains malicious Python startup files that collect cloud credentials, private keys, browser data, and authentication files for AI development tools. Socket’s AI scanner flagged the seven distributed wheels seven minutes after publication, and static analysis confirms both a…

Socket
Esc